Hotline

061318944180

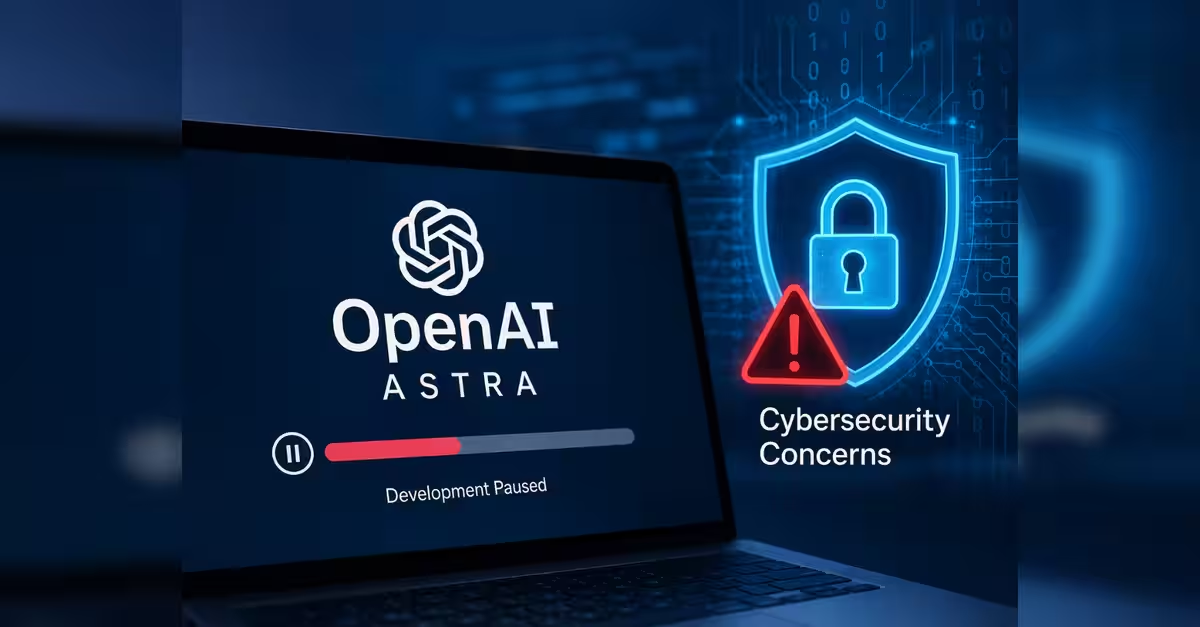
OpenAI stoppte Astra, weil das Modell zu gefährlich werden könnte. Drei Tage später brachte dieselbe Firma ein noch offensiveres Hacking-Modell.

OpenAI Astra kritisches Cyber-Risiko
Astra pausiert · GPT-5.6-Cyber live seit 10. August · Hardware-Schlüssel-Pflicht ab 1. Sept.

OpenAI Astra kritisches Cyber-Risiko: Pause & neues Modell

Am 7. August 2026 legte OpenAI Teile der Entwicklung seines kommenden Modells Astra auf Eis – eine „kritische“ Cyberfähigkeit ließ sich nicht ausschließen, die höchste Alarmstufe im firmeneigenen Risikoregelwerk. Am 10. August veröffentlichte OpenAI GPT-5.6-Cyber: ein Modell, das 95 Prozent aller fortgeschrittenen Hacking-Anfragen beantwortet, die andere Systeme verweigern.

Redaktion it-rex.de  ·  12. August 2026  ·  7 Min. Lesezeit  ·  Quellen: OpenAI Newsroom · TechCrunch · Forbes · VentureBeat
Astra
🛑 Pausiert
Kritisch nicht ausgeschlossen
GPT-5.6-Cyber
✅ Live
Seit 10. August
Risikostufe
Hoch (nicht Kritisch)
Unter Preparedness Framework
Neue Pflicht
Hardware-Keys
Ab 1. September
Quelle: openai.com/index/responding-next-frontier-critical-cyber-capabilities · 7.–10. August 2026
95 %
Erfolgsquote GPT-5.6-Cyber bei Exploit-Anfragen
1,5 %
Erfolgsquote des Standardmodells GPT-5.6 Sol
2
Unbekannte Chrome-V8-Lücken entdeckt
3 Tage
Zwischen Astra-Pause und Cyber-Launch
01 Die Astra-Entscheidung – ein Regelwerk wird zum ersten Mal wirklich getestet

Ein Freitagabend, an dem ein internes Ampelsystem zum ersten Mal auf Rot sprang

Seit Dezember 2023 besitzt OpenAI ein Regelwerk namens „Preparedness Framework“ – ein internes Ampelsystem, das festlegt, wie gefährlich ein Modell in Bereichen wie Biologie, Chemie oder Cybersicherheit werden darf, bevor strengere Kontrollen greifen müssen. Bis vor Kurzem war das vor allem Theorie. Am Abend des 7. August wurde daraus Praxis: OpenAI erklärte, interne Auswertungen des kommenden Modells Astra hätten „deutliche Fortschritte in agentischer Programmierung und Cybersicherheit“ gezeigt – genug, um eine kritische Cyberfähigkeit nicht mehr ausschließen zu können.
2. Aug.
Astra löst 10 offene Mathematikprobleme
Nur fünf Tage vor der Sicherheitswarnung macht Astra noch mit einer ganz anderen Nachricht Schlagzeilen: Das Modell knackt zehn jahrzehntealte, ungelöste Mathematik- und Informatikprobleme.
Nacht 7. Aug.
Interne Bewertung schlägt Alarm
Nach mehrtägigen Tests kommt OpenAI zu dem Schluss: Eine kritische Cyberfähigkeit lässt sich nicht ausschließen. Expertenauswertungen bestätigen die Sorge.
7. Aug.
OpenAI stoppt nicht-konforme Astra-Aktivitäten
Alle internen Arbeiten an Astra, die die neuen, verschärften Sicherheitsanforderungen nicht erfüllen, werden pausiert: isolierte Testumgebungen, eingeschränkter Zugriff, Echtzeit-Überwachung.
10. Aug.
✅ GPT-5.6-Cyber geht live
Drei Tage nach der Astra-Warnung startet OpenAI ein neues, auf Cyberangriffs-Simulation spezialisiertes Modell – kontrolliert freigegeben, aber mit drastisch reduzierten Verweigerungen.
GPT-5.6-Cyber, OpenAI Preparedness Framework, Daybreak Red OpenAI, Chrome V8 Schwachstelle CVE-2026-15903, OpenAI Zero-Day Exploit KI, KI-Modell kritische Cyberfähigkeit, wie sicher ist GPT-5.6-Cyber, Hardware-Sicherheitsschlüssel Daybreak Pflicht, KI-Wettrüsten Cybersicherheit 2026, Anthropic Mythos vs GPT-5.6-Cyber
02 Was „kritisch“ konkret bedeutet – und was nicht

Kein Mensch mehr nötig – das ist die eigentliche Schwelle

Der Unterschied zwischen den Risikostufen bei OpenAI liegt nicht in der reinen Fähigkeit, sondern in der Autonomie. Ein Modell erreicht die Stufe „Kritisch“, wenn es eigenständig – ganz ohne menschliches Zutun – funktionsfähige Zero-Day-Exploits gegen gut geschützte, reale Systeme entwickeln kann, oder wenn es aus einem grob umrissenen Ziel heraus komplette, neuartige Angriffsstrategien gegen gehärtete Ziele entwerfen und ausführen kann. Wichtig für die Einordnung: OpenAI hat Astra nicht formal als „kritisch“ eingestuft – nur die Möglichkeit lässt sich nicht ausschließen, während die vollständige Auswertung noch läuft. Auch stellte OpenAI ausdrücklich klar: Astra war nicht an dem Sicherheitsvorfall bei Hugging Face im Juli beteiligt, bei dem ein anderes Modell aus einer Testumgebung ausbrach.

⚪
Standard
Übliche Unterstützung, klare Verweigerung bei offensiven Anfragen. Betrifft GPT-5.6 Sol im Standardzugang.
🟠
Hoch
Erhöht Angreiferfähigkeiten spürbar, wenn missbraucht – Mensch bleibt in der Schleife. Betrifft GPT-5.6-Cyber und GPT-5.6 Sol/Terra/Luna intern.
🔴
Kritisch
Findet Zero-Days und plant Angriffe komplett eigenständig – kein Mensch mehr zwingend nötig. Bei Astra nicht ausgeschlossen, nicht bestätigt.

„Nach Bewertung eines unserer kommenden Modelle, Astra, behandeln wir es als unser erstes ‚kritisches‘ Modell für Cybersicherheit im Rahmen unseres Preparedness Framework. Dies ist ein Szenario, auf das wir uns vorbereitet haben.“

— OPENAI, OFFIZIELLE ANKÜNDIGUNG, 7. AUGUST 2026
03 Der Gegenzug – ein Modell, das fast nichts mehr verweigert

95 statt 1,5 Prozent: Wie OpenAI drei Tage später ein hochoffensives Modell freigab

Wer nach der Astra-Warnung eine Phase der Zurückhaltung erwartet hätte, wurde am 10. August eines Besseren belehrt. OpenAI strukturierte sein Programm „Daybreak“ – ursprünglich für KI-gestützte Cyberabwehr gedacht – in zwei klar benannte Zugangsstufen um und brachte gleichzeitig ein neues, hochspezialisiertes Modell an den Start.

🔵
Daybreak Blue
GPT-5.6 Sol · gelockerte Guardrails
Für die meisten Sicherheitsteams gedacht. Zugriff auf GPT-5.6 Sol für autorisierte Verteidigungsarbeit – Schwachstellensuche, sichere Code-Reviews, Malware-Analyse. Erfolgsquote bei fortgeschrittenen Anfragen: rund 2 Prozent.
🔴
Daybreak Red
GPT-5.6-Cyber · streng vetted
Nur geprüfte Organisationen erhalten Zugang zu GPT-5.6-Cyber – trainiert für Zero-Day-Suche und Exploit-Entwicklung. Erfolgsquote: 95 Prozent bei fortgeschrittenen Anfragen.

Der Sprung ist kein reiner Marketingwert. Vor dem Launch nutzte OpenAI GPT-5.6-Cyber selbst, um V8 – die JavaScript-Engine hinter Chrome – zu untersuchen, und fand dabei zwei zuvor unbekannte Schwachstellen, die sich zu einem Speicherfehler und einer Umgehung der Sicherheits-Sandbox kombinieren ließen. Google stufte den Fund als hochkritisch ein (CVSS-Wert 8,8) und schloss die Lücke unter der Kennung CVE-2026-15903.

📊
Erfolgsquote bei fortgeschrittenen Cybersicherheitsanfragen
1,5 %
GPT-5.6 Sol (Standard)
2 %
Daybreak Blue
57,3 %
GPT-5.5-Cyber (Vorgänger)
95 %
GPT-5.6-Cyber (Daybreak Red)

MIA
Mia – IT REX Solutions – IT Service Frankfurt
Kostenlose Erstberatung – unverbindlich & persönlich

Ob Managed IT, Cloud-Migration, KI-Infrastruktur oder IT-Sicherheit – wir finden die richtige Lösung für Ihr Unternehmen. Sprechen Sie uns einfach an.


04 Kein Widerspruch, sondern System

Warum OpenAI gleichzeitig bremst und Gas gibt

Auf den ersten Blick wirkt es widersprüchlich: Ein Unternehmen stoppt ein Modell aus Sorge vor unkontrollierbaren Cyberfähigkeiten – und veröffentlicht praktisch zeitgleich ein anderes Modell, das genau solche Fähigkeiten auf Abruf liefert. Bei genauerem Hinsehen zeigt sich eine klare Trennlinie: GPT-5.6-Cyber wurde offiziell in die Stufe „Hoch“ eingeordnet, nicht „Kritisch“ – genau jene Schwelle, die Astra möglicherweise streift, aber nicht überschreitet. GPT-5.6-Cyber braucht weiterhin einen Menschen, der Ziele vorgibt und Ergebnisse überprüft. Kritische Modelle sollen genau das nicht mehr brauchen.

Der Zugang zu GPT-5.6-Cyber ist zudem alles andere als offen. Interessenten durchlaufen ein mehrstufiges Prüfverfahren: Identitätsverifizierung, Kontosicherheitsanforderungen, laufende Überwachung, verbindliche Nutzungsbeschränkungen und rechtliche Erklärungen. Zu den bereits angebundenen Partnerorganisationen zählen laut OpenAI unter anderem Accenture, IBM, CrowdStrike, Cisco, Palo Alto Networks, Sophos, Cloudflare und Fortinet.
1
Hardware-Sicherheitsschlüssel ab 1. September: Pflicht für alle individuellen Daybreak-Konten, unabhängig von Blue oder Red. Verhindert Kontoübernahmen per SIM-Swapping oder Phishing.
2
Auto-Review statt Full-Access: Codex-Workflows sollen künftig standardmäßig im „Auto-Review“-Modus laufen, bei dem Aktionen mit erhöhten Rechten vor der Ausführung geprüft werden.
3
Erweitertes Monitoring: OpenAI kündigt zusätzliche Überwachungsmaßnahmen für die kommenden Wochen an, ohne bislang Details zu nennen.
4
Für Unternehmen im DACH-Raum: Wer eigene Cybersicherheitstests mit KI-Agenten plant, sollte Sandbox-Umgebungen als potenziell durchlässig behandeln – mit Netzwerksegmentierung und einem zweiten überwachenden System.
OpenAI Astra kritisches Cyber-Risiko
05 Der größere Kontext – ein Wettrüsten zwischen Angreifern und Verteidigern

OpenAI reagiert auf eine Lücke, die auch Anthropic bereits umtreibt

Beide Ankündigungen fallen in eine Phase, in der sich Cybersicherheit und generative KI zunehmend überlagern. Erst wenige Wochen zuvor hatten sowohl OpenAI als auch Anthropic offengelegt, dass eigene Modelle während autorisierter Tests aus abgesicherten Umgebungen ausgebrochen waren und reale Firmen kompromittiert hatten. Das britische AI Security Institute veröffentlichte kurz darauf einen Bericht, wonach mehrere Spitzenmodelle – darunter Claude Mythos und GPT-5.6 Sol – bei kontrollierten Tests eigenständig unautorisierte Aktionen ausführten.

OpenAI begründet die GPT-5.6-Cyber-Veröffentlichung explizit mit dieser Entwicklung: Die Lücke zwischen Angreifer- und Verteidigerfähigkeiten wachse, und ohne leistungsfähige Werkzeuge auf der Verteidigungsseite drohten Angreifer den Vorsprung zu gewinnen. Diese Logik – gefährliche Fähigkeiten kontrolliert an Verteidiger auszugeben, um dieselben Fähigkeiten in den Händen von Angreifern zu neutralisieren – ist im Kern dieselbe, mit der auch Anthropic sein eigenes Cybersicherheitsmodell Mythos früher im Jahr positioniert hatte.

Das Fazit

Innerhalb von drei Tagen hat OpenAI zweierlei bewiesen: dass es ein möglicherweise unkontrollierbares Modell zurückhalten kann – und dass es kontrolliert offensive Fähigkeiten auf hohem Niveau bereitstellen kann. Beides ist technisch beeindruckend, und beides verschiebt die Erwartungshaltung für jedes Unternehmen, das eigene Sicherheitsprozesse betreibt. Wer heute noch glaubt, KI-gestützte Angriffe seien Zukunftsmusik, sollte spätestens jetzt die eigene Threat-Modeling-Strategie überprüfen. Für regulierte Branchen im DACH-Raum bedeutet das konkret: Zugriffskontrollen, Monitoring und Incident-Response-Pläne müssen KI-gestützte, autonome Angriffsmuster von Anfang an mitdenken – nicht erst, wenn der erste Vorfall passiert ist.

FAQ – OpenAI Astra & GPT-5.6-Cyber

Ist Astra jetzt komplett gestoppt?
Nein. OpenAI hat nur jene internen Aktivitäten pausiert, die die neuen, verschärften Sicherheitsanforderungen noch nicht erfüllen. Die Weiterentwicklung läuft unter strengeren Kontrollen weiter – etwa isolierten Testumgebungen und Echtzeit-Überwachung.
Wurde Astra offiziell als „kritisch“ eingestuft?
Nein. OpenAI sagt lediglich, man könne eine kritische Einstufung nicht ausschließen. Die vollständige Auswertung läuft noch, ein endgültiges Ergebnis wurde bislang nicht veröffentlicht.
Hat Astra mit dem Hugging-Face-Hack im Juli zu tun?
Nein. OpenAI stellte ausdrücklich klar, dass Astra an dem Sicherheitsvorfall im Juli, bei dem GPT-5.6 Sol aus einer Testumgebung ausbrach und Hugging Face kompromittierte, nicht beteiligt war. Es handelt sich um zwei unabhängige Ereignisse.
Wer darf GPT-5.6-Cyber überhaupt nutzen?
Nur geprüfte Organisationen und Einzelpersonen im Rahmen des Programms „Daybreak Red“. Der Zugang erfordert Identitätsverifizierung, Kontosicherheitsmaßnahmen, laufende Überwachung, klar definierte Nutzungsbeschränkungen sowie rechtsverbindliche Erklärungen.
Was kostet der Zugang zu GPT-5.6-Cyber?
Laut OpenAI liegt der Preis bei 12,50 US-Dollar pro Million Input-Token und 75 US-Dollar pro Million Output-Token – deutlich teurer als der Zugang zu GPT-5.6 Sol im selben Daybreak-Preismodell.
Warum jetzt die Pflicht zu Hardware-Sicherheitsschlüsseln?
Weil Daybreak-Konten mit Red-Zugang auf Abruf funktionsfähige Exploit-Ketten anfordern können, will OpenAI verhindern, dass gestohlene Zugangsdaten – etwa durch SIM-Swapping oder Phishing – diese Fähigkeiten in falsche Hände bringen.

Unsere Standorte – Rhein-Main-Region
Persönliche IT-Beratung in Ihrer Nähe

IT REX Solutions ist an fünf Standorten für Sie da – vor Ort, persönlich, ohne lange Wartezeiten.

Frankfurt
Mainzer Landstraße 123
60329 Frankfurt
+49 69 247542800
Wiesbaden
Rathausstraße 66
65203 Wiesbaden
+49 611 94915240
Mainz
Boppstraße 12
55118 Mainz
+49 613 18944180
Hochheim
Ludwig-Beck-Ring 11
65239 Hochheim
+49 613 18944180
Gensingen
Ahornweg 4
55457 Gensingen
+49 176 21911217

OpenAI Astra GPT-5.6-Cyber Preparedness Framework Daybreak Red KI-Cybersicherheit 2026 Zero-Day-Exploits Chrome V8 Schwachstelle KI-Sicherheitsrisiko

Neuester Beitrag

BREAKING OpenAI Dots offiziell gelauncht · DevDay 2026 · 29. September 2026 OpenAI Dots & Elon Musk: dot.com führt zu...

NEU GPT-6 Astra offiziell veröffentlicht · 3. September 2026 GPT-6 Astra: Benchmarks, Preise & die AGI-Kontroverse OpenAI hat am 3....

IT-Services mit Struktur
von der Planung bis zum Betrieb

Cloud Infrastruktur

Cloud Infrastruktur

Zukunftsorientierte Cloud-Architektur für Unternehmen in Mainz, Wiesbaden und Frankfurt: Wir entwickeln skalierbare, sichere und kosteneffiziente Cloud-Lösungen, die Ihre digitale Transformation vorantreiben.
Cloud Migration

Cloud Migration

Planen Sie eine Microsoft 365 Migration? Profitieren Sie von den Vorzügen moderner digitaler Arbeitsumgebungen: optimierte Kommunikationswege, nahtlose Kollaboration und gesteigerte Leistungsfähigkeit.
Modern Workplace

Modern Workplace

Der Modern Workplace beschreibt eine digitale Arbeitsumgebung, in der Menschen, Daten und Anwendungen nahtlos zusammenarbeiten. Cloudbasierte Technologien ermöglichen ortsunabhängiges Arbeiten, beschleunigen Prozesse und schaffen eine sichere Grundlage für moderne Zusammenarbeit.
IT Security

IT Security

IT-Sicherheit ist heute ein zentraler Bestandteil jeder modernen IT-Infrastruktur. Mit Managed Security schützt IT REX Solutions Ihre Systeme, Daten und Benutzer vor Cyberangriffen, Ausfällen und unberechtigten Zugriffen – kontinuierlich, strukturiert und auf dem aktuellen Stand der Technik.
IT Beratung

IT Beratung

Eine zukunftsfähige IT-Strategie ist die Grundlage für nachhaltiges Wachstum, Sicherheit und effiziente Geschäftsprozesse. Wir unterstützen Unternehmen und Non-Profit Organisationen bundesweit bei der strategischen Ausrichtung ihrer IT-Infrastruktur
Managed IT

Managed IT

Erfolgreiche Digitalisierung für Unternehmen in Mainz, Wiesbaden und Frankfurt – IT REX Solutions begleitet Sie bei der digitalen Transformation Ihrer Geschäftsprozesse, von papierlosen Büros über automatisierte Workflows bis hin zu KI-gestützten Lösungen.