Tata Datenleck: Apple & Tesla Geheimnisse im Darknet
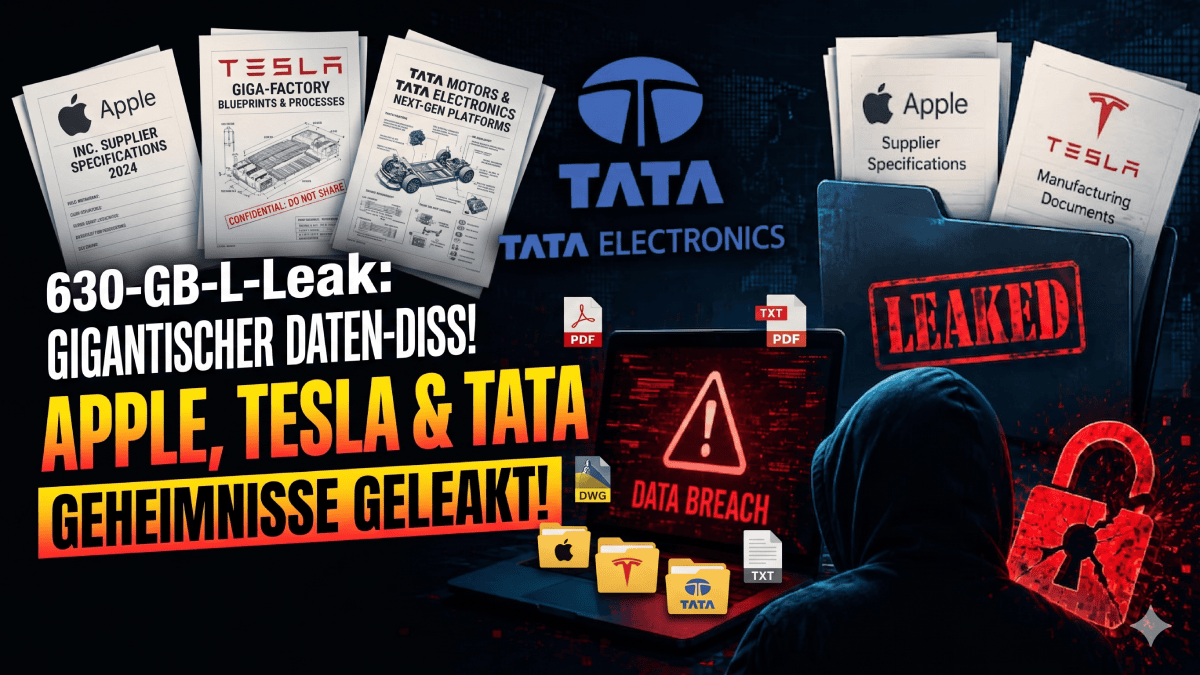
Die Ransomware-Gruppe World Leaks hat mehr als 200.000 vertrauliche Dateien von Tata Electronics im Darknet veröffentlicht – darunter Schaltpläne für das iPhone 16 Pro, Tesla-Fertigungszeichnungen und Mitarbeiter-Passscans. Apple ermittelt. Tesla schweigt. Und die eigentliche Frage ist, wer als Nächstes dran ist.
Was passiert ist – in der Kurzfassung
Irgendwann im Frühjahr 2026 verschafften sich Hacker der Gruppe World Leaks Zugang zu den internen Systemen von Tata Electronics. Sie zapften einen Windows Server 2019 Domain Controller und eine SQL-Datenbank an, extrahierten 630 Gigabyte Daten und forderten anschließend 50 Millionen Dollar Lösegeld. Tata zahlte nicht. Also landeten die Daten im Darknet.
Was sich danach abspielte, war unangenehm für gleich mehrere der wertvollsten Unternehmen der Welt. Sicherheitsforscher, darunter der bekannte indische Researcher Rajshekhar Rajaharia, durchsuchten den Datensatz und fanden Ordner, die klar mit Apple- und Tesla-Produktionsdaten beschriftet waren. Dokumente mit Fußzeilen wie „This document contains proprietary and confidential information of Apple Inc.“ und „information contained herein is deemed confidential, proprietary, and a trade secret of Tesla Inc.“
Tata Electronics bestätigte den Vorfall am 22. Juni 2026 offiziell gegenüber Reuters – mit einer Erklärung, die so formuliert war, wie Unternehmenserklärungen in solchen Situationen immer formuliert werden: ruhig, kontrolliert, und ohne eine einzige konkrete Zahl zu nennen. Apple startete intern eine vollständige Untersuchung. Tesla antwortete auf keine Presseanfrage.
Weder Apple noch Tesla haben die Echtheit der veröffentlichten Dateien offiziell bestätigt. Reuters und andere Medien konnten die Authentizität nicht vollständig verifizieren. Einige Dokumente könnten veraltet, verändert oder falsch zugeordnet sein. Was Sicherheitsforscher jedoch bestätigen: Die Dateibeschriftungen, Strukturen und technischen Details wirken konsistent mit echten Industriedokumenten.
Was konkret im Darknet gelandet ist
- Schaltpläne des iPhone 16 Pro Max-Mainboards
- Testergebnisse des A18-Chips
- iOS-Fertigungstools (ios-provisioned)
- 52-seitiges Dokument zu Qualitätsprüfstandards für iPhone-Leiterplatten
- Ordner mit Codenamen „Project Glacier“ und „VNX-9″ – mögliche MacBook Pro- und Vision Pro 2-Komponenten
- Apple-Lieferantenqualitätsstandards 2025–2026 (14 Seiten)
- Verzeichnisse mit dem Label „com.apple.factorydata“
- Materialspezifikationen und Werksreferenzen zum Tata-Werk in Hosur, Tamil Nadu
- Akku-Montagepläne für das überarbeitete Model Y
- CAN-Bus-Kommunikationsprotokolle für Autopilot Hardware 4.0
- Ordner „NV36 Chargeport Controller – North America“ (Model Y SUV)
- Fertigungszeichnungen für „Project Highland“ (Tesla Model 3, Codename)
- Montageanleitungen und Komponentenspezifikationen für Ladesysteme
- Ordner „DOJO_QC_2025″ – Ausbeute-Raten für Teslas eigenen KI-Chip-Bau bei Tata in Hosur
- Tabellen mit Teilekostenaufschlüsselung von Panasonic- und CATL-Lieferanten
- Dokument mit Stempel „TRADE SECRET“ datiert 2023
- Netzwerktopologiepläne und Active-Directory-Konfigurationen
- Vollständiger Quellcode des unternehmensinternen ERP-Systems
- 23.000 interne E-Mails aus 2024–2025
- HR-Daten von 8.400 Mitarbeitern
- Passscans von Führungskräften
- Mehrjährige Event-Logs der Serverinfrastruktur
- Datenbankstruktur und Aggregatprojektdaten aus SQL Server
Wer steckt hinter World Leaks – und warum Tata?
World Leaks ist kein unbekannter Name in der Cybersecurity-Community. Die Gruppe tauchte Ende 2024 auf und wird von mehreren Forschern als Rebranding des berüchtigten Hunter’s International-Ransomware-Kartells eingestuft. Ihr bisher bekanntester Angriff vor Tata war der auf Nike im Januar 2026. Ihre Methode ist klassische doppelte Erpressung: Daten stehlen, Lösegeld fordern – und bei Verweigerung alles im Darknet veröffentlichen.
Warum Tata? Die Antwort liegt in der Struktur globaler Lieferketten. Tata Electronics ist kein Randakteur. Das Unternehmen produziert rund ein Drittel aller iPhones, die in Indien gefertigt werden – nach der Übernahme des indischen Wistron-Betriebs 2023 und einem Mehrheitserwerb in der indischen Pegatron-Einheit. Es ist damit der einzige ernst zu nehmende Rivale von Foxconn in der indischen iPhone-Fertigung. Seit 2025 beliefert Tata auch Tesla offiziell: mit Halbleiterchips, Leiterplattenmodulen, Motor-Controller-Einheiten und Türsteuerungsmechanismen.
Für Angreifer ist das eine Goldgrube. Wer nicht direkt in Apple oder Tesla eindringen kann – und beide Unternehmen investieren Milliarden in ihre eigene Sicherheit – greift stattdessen den Lieferanten an. Der hat dieselben Daten, aber oft eine schwächere Verteidigung. World Leaks hat diese Logik nur konsequent zu Ende gedacht.
„Das Problem globaler Lieferketten ist, dass sensible Daten nicht beim ursprünglichen Markeninhaber bleiben. Designzeichnungen, Testanforderungen, Produktionsparameter – sie wandern zwangsläufig zu Auftragsfertigern. Das erhöht die Effizienz – und leider auch die Zahl der Türen, hinter denen dieselben Geheimnisse lagern.“— igorslab.de Analyse, Juni 2026
Zeitlinie: Vom Einbruch zur Veröffentlichung
World Leaks behauptet, am 28. Februar 2026 in Tata Electronics-Systeme eingedrungen zu sein. Angriffsvektor noch unklar – erste Hinweise deuten auf eine ausgenutzte VPN-Schwachstelle oder eine Spear-Phishing-Kampagne gegen IT-Administratoren hin.
Tata Electronics entdeckt den Vorfall intern. Incident-Response-Protokolle werden aktiviert. Das Unternehmen erhält eine Lösegeldforderung in Höhe von 50 Millionen Dollar und lehnt die Zahlung ab.
Laut einem zweiten Sicherheitsforscher sind die Daten beider Unternehmen bereits seit dem 10. Juni 2026 im Darknet verfügbar – zwei Wochen bevor Tata den Vorfall öffentlich bestätigt.
Tata Electronics bestätigt gegenüber Reuters offiziell einen „Cybersecurity Incident“. Apple startet interne Volluntersuchung. Tesla antwortet auf keine Anfrage. CERT-In (Indiens Cyberbehörde) gibt zunächst keine Stellungnahme ab.
Reuters, CNBC, Cybernews, TechRepublic und Apple Insider berichten gleichzeitig. Sicherheitsforscher Rajshekhar Rajaharia veröffentlicht Bildschirmaufnahmen seiner Datei-Analyse. Mehr als 181 Apple-Verzeichnisse und dutzende Tesla-Dateien mit Vertraulichkeitsmarkierungen dokumentiert.
Keine offizielle Bestätigung der Datenauthentizität durch Apple oder Tesla. Keine öffentliche Erklärung von CERT-In. Keine Informationen über betroffene Kundendaten. Ermittlungen laufen.
Ob Managed IT, Cloud-Migration, KI-Infrastruktur oder IT-Sicherheit – wir finden die richtige Lösung für Ihr Unternehmen. Sprechen Sie uns einfach an.
Tata Electronics: Warum dieser Einbruch so viel bedeutet
Um zu verstehen, warum dieser Vorfall so schwer wiegt, muss man verstehen, was Tata Electronics heute in der globalen Technologielieferkette ist. Nach der Übernahme von Wistrons indischem Geschäft im Jahr 2023 und dem Mehrheitserwerb in der indischen Pegatron-Einheit stellt Tata etwa ein Drittel der in Indien gefertigten iPhones her. Den Rest produziert im Wesentlichen Foxconn. Tata ist damit nach Apple selbst der strategisch wichtigste externe Akteur in Apples Indien-Strategie – einer Strategie, die direkt darauf ausgerichtet ist, Produktionsabhängigkeiten von China zu reduzieren.
Gleichzeitig ist Tata seit 2025 offizieller Tesla-Zulieferer – liefert Halbleiterchips, Leiterplattenmodule für Batteriemanagement-Systeme, Motor-Controller und Türsteuerungseinheiten. Das Unternehmen expandiert außerdem aggressiv in die Halbleiterfertigung und baut gerade eine eigene Chip-Fabrik in Gujarat. Kurzum: Es gibt kaum ein zweites Unternehmen in Indien, bei dem ein Einbruch derart tiefe Einblicke in die Produktionsinterna zweier der wertvollsten Konzerne der Welt ermöglicht.
Was das für Apple, Tesla – und alle anderen bedeutet
Die unmittelbare Reaktion auf einen Datenleck dieser Art ist immer dieselbe: Betroffene Unternehmen betonen, dass der Betrieb ungestört weiterläuft. Kundendaten seien nicht betroffen. Man untersuche den Vorfall. Das ist in den meisten Fällen auch die Wahrheit – zumindest kurzfristig. Was langfristig passiert, ist eine andere Geschichte.
Für Apple ist das größte Risiko nicht der Datenschutz von Endkunden, sondern die Exposition von Produktions-Know-how. Schaltpläne für iPhone-Leiterplatten, Testprotokolle für den A18-Chip, Qualitätsstandards für Zulieferer – das ist das industrielle Gedächtnis hinter Produkten, die Hunderte von Milliarden Dollar Marktwert repräsentieren. Wenn Wettbewerber diese Dokumente erhalten, können sie Rückschlüsse auf Fertigungsprozesse ziehen, die Apple jahrelang perfektioniert hat.
Für Tesla ist die Situation nicht weniger heikel. Batteriemanagement-Systeme, Autopilot-Protokolle, Komponentenkosten von Lieferanten wie Panasonic und CATL – das sind Informationen, die in den Händen von chinesischen Elektrofahrzeugherstellern wie BYD oder NIO strategischen Wert hätten. Ob und wie diese Daten missbraucht wurden, wird sich möglicherweise erst in Jahren zeigen – oder gar nicht.
IT REX Solutions ist an fünf Standorten für Sie da – vor Ort, persönlich, ohne lange Wartezeiten.
 061318944180
Das eigentliche Problem: Lieferketten als Angriffsvektoren
Dieser Vorfall steht nicht für sich allein. Er ist Teil eines Musters, das Cybersecurity-Analysten seit Jahren beobachten: Die direkten Ziele – Apple, Tesla, Nike – sind zunehmend gut gesichert. Also gehen Angreifer einen Schritt zurück. Sie greifen die Zulieferer, die Lohnfertiger, die Logistikpartner an. Die haben dieselben Daten. Aber oft nicht dieselben Sicherheitsressourcen.
Was den Tata-Fall besonders brisant macht: Das Unternehmen sitzt gleichzeitig in der Lieferkette eines der wertvollsten Konsumgüter-Konzerne der Welt (Apple) und eines der disruptivsten Automobilherstellers (Tesla). Und es baut gerade seine eigene Halbleiterfabrik, was die Verwundbarkeit langfristig noch strategischer macht. Wer Tata kennt, kennt potenziell einen erheblichen Teil der technologischen Roadmap zweier Unternehmen, die zusammen über vier Billionen Dollar Marktwert repräsentieren.
Für Unternehmen, die ähnlich tief in globalen Lieferketten sitzen – von Foxconn über Pegatron bis hin zu deutschen Automobilzulieferern wie Bosch oder Continental – ist das ein Warnsignal. Cybersicherheit ist kein Problem, das man an die eigene IT-Abteilung delegiert und vergisst. Es ist ein Unternehmensrisiko, das genauso ernst genommen werden muss wie Feuer- oder Transportrisiken.
630 Gigabyte. 200.000 Dateien. iPhone-Schaltpläne. Tesla-Geheimpläne. Mitarbeiter-Passports. World Leaks hat in einem einzigen Angriff auf einen einzigen indischen Zulieferer Daten erbeutet, die Apple und Tesla jahrelang und mit Milliarden Dollar Investition geschützt haben. Ob die Daten echt sind, wird sich klären. Dass solche Angriffe immer häufiger und immer präziser werden – daran gibt es keinen Zweifel. Die Frage ist nicht mehr ob der nächste Lieferketten-Einbruch kommt. Die Frage ist, wessen Geheimnisse dann im Darknet landen.
FAQ – Was du über den Tata-Apple-Tesla-Datenleck wissen musst
Sind persönliche Daten von Apple- oder Tesla-Kunden betroffen?
Nach aktuellem Stand nicht. Der Einbruch betraf die Produktions- und Fertigungsinfrastruktur von Tata Electronics – nicht Apple- oder Tesla-Kundendatenbanken. Betroffen sind primär technische Dokumente, Produktionsdaten und interne Tata-Mitarbeiterdaten. Kunden sollten dennoch wachsam bleiben und auf ungewöhnliche Phishing-Versuche achten, bis beide Unternehmen finale Stellungnahmen veröffentlichen.
Wer ist World Leaks – und wie gefährlich sind sie?
World Leaks ist eine Ransomware- und Erpressungsgruppe, die Ende 2024 entstanden ist und von Cybersecurity-Forschern als mutmaßliches Rebranding des Hunter’s International-Ransomware-Kartells eingestuft wird. Ihre bekanntesten Angriffe: Nike (Januar 2026) und jetzt Tata Electronics. Sie operieren nach dem klassischen Doppel-Erpressungsmodell – Daten stehlen, Lösegeld fordern, bei Verweigerung veröffentlichen.
Hat Tata das Lösegeld bezahlt?
Nein. Laut mehreren Berichten hat Tata Electronics die Lösegeldforderung in Höhe von 50 Millionen Dollar abgelehnt. Das führte zur vollständigen Veröffentlichung der erbeuteten Daten im Darknet. Dies ist in Übereinstimmung mit dem allgemeinen Rat von Sicherheitsbehörden weltweit, die von Lösegeldzahlungen abraten – da sie kriminelle Aktivitäten finanzieren und keine Garantie für die Vernichtung der gestohlenen Daten bieten.
Warum hat Tesla nicht auf Presseanfragen reagiert?
Tesla ist für seine strikt restriktive Pressepolitik bekannt. Das Unternehmen hat seit Jahren keine klassische PR-Abteilung und reagiert auf die meisten Medienanfragen nicht. Im Fall des Tata-Lecks haben weder Reuters noch CNBC, TechCrunch oder Apple Insider eine Stellungnahme erhalten. Das bedeutet weder Bestätigung noch Dementi – es ist Teslas übliche Kommunikationsstrategie.
Was passiert als Nächstes – und was können betroffene Mitarbeiter tun?
Für Tata-Mitarbeiter, deren Passport-Scans und HR-Daten im Leak enthalten sein könnten, gilt: Ausweisdokumente im Auge behalten, bei Verdacht auf Identitätsmissbrauch sofort die zuständigen Behörden informieren, und besonders auf personalisierte Phishing-E-Mails achten, die interne Informationen verwenden. Für Apple- und Tesla-Endkunden besteht nach aktuellem Stand kein direktes Handlungserfordernis.